Technologie & IA
遭篡改的Ledger:为何真伪检查有时仍不足够
预先提供的恢复短语与被改装的正品设备,代表两种不同风险。Ledger文件解释了检查方式及其局限。
林悦编辑笔名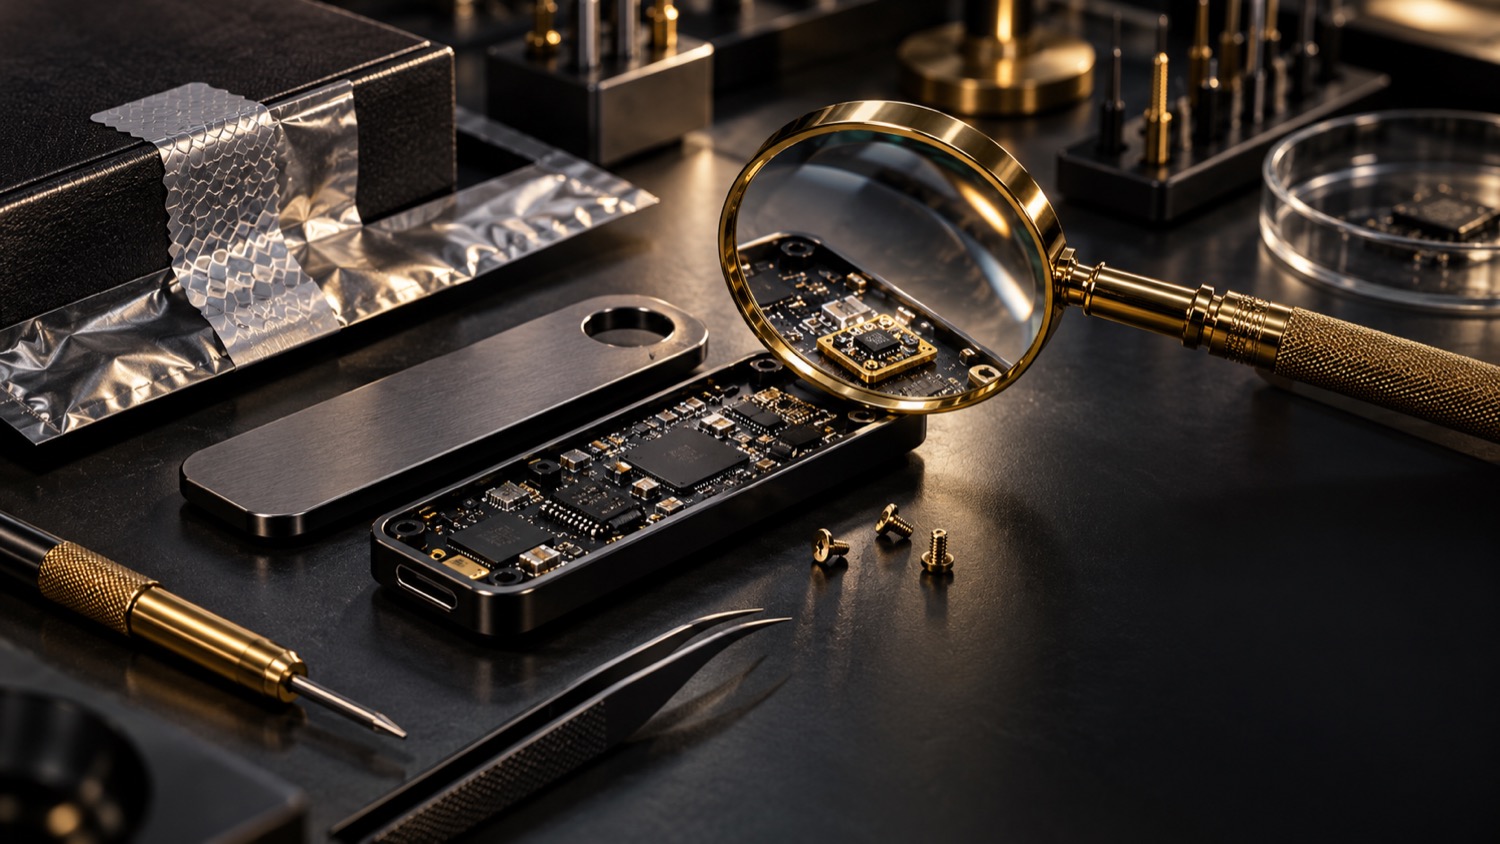
硬件钱包可能是真品,却在出厂后被改装。这一区别是Ledger安全说明的核心。公司描述了一起针对东南亚地区重新进入分销渠道设备的硬件攻击。因此,风险不限于粗劣仿制品,也涉及产品首次使用之前的流通过程,以及恢复短语的保密性。
芯片获认可不代表整台设备都经过检查
Ledger Donjon实验室解释了真伪检查的工作方式。安全芯片回应加密挑战,使软件能够验证其来源。这项检查有明确作用:识别具备预期认证的组件。同一文件说明,如果原始安全组件保持完整,检查不一定能发现未经授权的物理改装。因此,结果为真并不等于检查了整个电路。
在有关硬件植入的回应中,Ledger表示,正品设备被拆开、加装用于在设置期间截取恢复短语的组件,再重新流通。这一描述来自制造商,并不意味着其所有设备都受影响,也不意味着芯片密码机制已被攻破。区分分销链受侵害与安全组件被破解,可以避免得出超出所述事实的更广泛结论。
已准备好的恢复短语是警报信号
Ledger另行描述了预配置设备的风险。恶意卖方可以提供自己已掌握副本的恢复短语。产品可能看起来全新,包装也完整,但危险来自秘密已与攻击者共享。按照制造商指引,新设备不应带着为用户预设的恢复短语或PIN码。不要向与这类指示关联的账户充值。
建议也涉及安装软件。Ledger要求使用官方渠道,并拒绝在网站、手机或应用中输入恢复短语的要求。如果用户将秘密交给第三方,硬件设备就无法继续保护它。伪造的紧急客服要求或未经请求的替换设备,可能把攻击转向随产品提供的指示,而无需算法存在弱点。
核实流通过程,再守护秘密
Donjon安全模型区分密钥的保管与用于签名的过程。恢复短语可以派生钱包密钥,因此这一要素的保密性至关重要。在Ledger设备上,制造商描述了将秘密存储于安全组件,以及阻止应用直接访问秘密的限制。这些技术保护应对某些情形,但须结合初始化条件审视。
对Nexorena而言,有用的做法是将来源核实、真伪检查以及对收到指示的警惕结合。包装已打开或可疑,就有理由暂停设置并联系官方支持,但不要提供恢复短语。也应避免自行随意拆机,以免损坏产品或产生其他风险。教训并不是用一种检查替代另一种,而是理解每一种实际上能证明什么。